27. lecke
Etika, jog, EU AI Act, felelősség (2026. szeptemberi, frissített állapot)
GDPR és AI kapcsolata, az EU AI Act részletesen, a felelősség kérdése — mit jelent ez a gyakorlatban egy kisvállalkozó vagy egy AI-t használó szakember számára?
Aki AI-t fejleszt vagy használ, jogi és etikai kérdésekkel is találkozik. Ez a lecke bemutatja a GDPR és az AI kapcsolatát, részletesen az EU AI Actet (a 2026-os „digital omnibus" módosításokkal együtt), a kockázati kategóriákat és a büntetéseket, ad egy gyakorlati ellenőrzőlistát, és körüljárja, ki felel, ha egy AI-rendszer hibázik.
- GDPR és AI: mi a kapcsolat?
- Az EU AI Act: mi ez, és mikor lép érvénybe? Frissített idővonal — 2026.05.07-i…
- A kockázati kategóriák: nem minden AI-rendszert szabályoznak egyformán
- Büntetések: mennyibe kerülhet a meg nem felelés? (a digital omnibus a…
- Mit kell tenned te, gyakorlatban? — egy gyakorlati ellenőrzőlista
- Felelősség: ki felel, ha egy AI-rendszer hibázik?
- Olvasási idő: kb. 10 perc (a kódok kipróbálásával több)
- 7 rész · 0 kódpélda
- A végén gyakorló feladatok ellenőrzik a tudásodat
Ez a lecke a 12b lecke rész 6-ban (keretezés/manipulálhatóság) és a 19. leckében (2024: EU AI Act elfogadása) már említett szabályozási témát dolgozza ki részletesen — most már nem csak "megemlítve", hanem gyakorlati, alkalmazható tudásként.
Frissítve: 2026. szeptember. 2026-ban jelentős változás történt az EU AI Act idővonalában — egy ún. "digital omnibus" jogalkotási csomag révén az EU tanácsa és parlamentje megállapodott a szabályok egyszerűsítéséről/halasztásáról. Ez a lecke már ezt a frissített, 2026 szeptemberében ismert állapotot tartalmazza.
Forrás (2026. Szeptemberi állapot szerint):
- Európai Tanács hivatalos sajtóközleménye (consilium.europa.eu, 2026.05.07.): "Artificial Intelligence: Council and Parliament agree to simplify and streamline rules" — ez az ún. "digital omnibus" megállapodás, ami módosította az eredeti idővonalat.
- Ezt több jogi szakértői elemzés (pl. nemzetközi ügyvédi irodák összefoglalói) is megerősíti.
Egy jogi témánál különösen fontos hangsúlyozni: ez a lecke nem jogi tanácsadás, csak tájékoztató jellegű áttekintés — valós, konkrét üzleti döntéshez mindig érdemes szakjogászt/jogi szakértőt bevonni, mert a jogszabályi környezet folyamatosan változik — ahogy a 2026-os módosítás is mutatja!
Mert ha a jövőben AI-funkciót használsz egy saját vagy munkahelyi szolgáltatásban (pl. egy weboldalon) — akár csak egy chatbotot, egy ajánlórendszert, vagy egy automatikus döntést hozó rendszert — te magad is "AI-rendszert üzemeltetővé" válhatsz a jogszabály szemében, függetlenül attól, hogy te magad építetted-e a modellt vagy egy kész API-t (pl. OpenAI, Anthropic) használsz.
Miért tolódott ki a határidő egyáltalán? Ez azt jelenti, a szabályozás 'gyengült'? Nem feltétlenül "gyengülésről" van szó, hanem gyakorlati problémáról: 2025-2026 során sok vállalat és szakértő jelezte, hogy a magas kockázatú rendszerekre vonatkozó részletszabályok (szabványok, technikai útmutatók) még nem voltak készen akkorra, amikor a cégeknek már meg kellett volna felelniük nekik — ez egy általános jogalkotási jelenség: ha a részletszabályok késnek, a határidőt is el kell tolni, különben a cégek olyasminek kénytelenek megfelelni, amit még pontosan nem is tudnak, mi.
Rész 1 — GDPR és AI: mi a kapcsolat?
Emlékeztető: a GDPR (General Data Protection Regulation — általános adatvédelmi rendelet) 2018 óta érvényes EU-s szabályozás, ami minden személyes adat (bármilyen adat, ami egy azonosítható személyhez köthető) kezelésére vonatkozik — tehát ez már jóval az AI-forradalom (2012, AlexNet — 19. lecke) után, de a mai nagy nyelvi modellek (2022, ChatGPT) előtt született. A GDPR-t nem érintette a digital omnibus módosítás.
Mert a GDPR elsősorban arra kérdez rá: "milyen személyes adatot gyűjtesz, tárolsz, használsz fel?" — de nem arra, hogy "milyen döntést hoz egy automatizált rendszer ezekkel az adatokkal, és mennyire megbízható/átlátható ez a döntés?" — ez a hiányosság vezetett az EU AI Act megalkotásához (rész 2).
A két szabályozás együtt, párhuzamosan érvényes — ha pl. egy AI-rendszert építesz, ami ügyféladatokat (nevek, email címek, vásárlási szokások — a 15. lecke weboldal-látogatottság példájához hasonlóan) használ, egyszerre kell megfelelned:
- a GDPR-nak (hogyan gyűjtöd/tárolod/véded az adatot)
- és — Ha a rendszered a kockázati besorolás alapján érintett (rész 3) — az EU AI Act-nek (hogyan működik maga a döntéshozó rendszer).
Egy konkrét példa a 15. lecke projektedhez kötve: ha a "látogatottság -> vásárlás" modelledet kiegészítenéd konkrét személyek (nem csak összesített, anonim adatok) nyomon követésével, már a GDPR hatálya alá esnél — ezért fontos alapelv: ha csak lehet, összesített (aggregált), anonimizált adattal dolgozz, ne egyéni személyekre lebontva.
Rész 2 — Az EU AI Act: mi ez, és mikor lép érvénybe? Frissített idővonal — 2026.05.07-i "Digital omnibus" megállapodás után
az EU AI Act (mesterséges intelligenciáról szóló rendelet) az egyik első, átfogó, kötelező érvényű AI-szabályozás a világon — nem egyetlen napon lépett/lép érvénybe teljes egészében, hanem szakaszosan, egy többéves ütemterv szerint. Az alábbi dátumok már a 2026.05.07-I "digital omnibus" megállapodás utáni, módosított állapotot tükrözik:
2024. augusztus 1. — a rendelet hivatalosan hatályba lép (de ez még nem jelenti, hogy minden szabály azonnal alkalmazandó) — ez a dátum változatlan.
- február 2. — a tiltott gyakorlatok (3. rész, 1. kategória) tilalma, és az "AI- műveltségi" kötelezettség (lásd rész
- Már érvénybe lépett — ez a dátum változatlan.
2025. augusztus 2. — az általános célú AI-modellekre (pl. maguk a nagy nyelvi modellek, mint a gpt vagy Claude mögöttes modellje) vonatkozó szabályok érvénybe léptek — ez a dátum változatlan. A felügyeleti rendben egy pontosítás történt: az EU AI office felügyelete az adott modellt fejlesztő szolgáltató által épített rendszerekre vonatkozik, de bizonyos területeken (bűnüldözés, határellenőrzés, bíróságok, pénzügyi intézmények) továbbra is a nemzeti hatóságok maradnak illetékesek.
- augusztus 2. — az általános alkalmazás kezdete, beleértve az átláthatósági kötelezettségeket (rész 5) — ez az időpont már elmúlt, amikor ez a lecke íródik (2026 szeptembere), tehát ezek a szabályok már érvényben vannak! Új: a mesterségesen generált tartalom megjelölésére (pl. AI által generált kép/szöveg jelzése) vonatkozó technikai megoldásokra 3 hónapos további haladékot kaptak a cégek, tehát ez a részletszabály gyakorlatban
- december 2-ig tolódott.
Változott 2027. december 2. — a magas kockázatú, önálló AI- rendszerekre (rész 3, 2. Kategória) vonatkozó teljes kötelezettségek érvénybe lépnek. Ez a dátum lényegében megegyezik a korábban tervezett időponttal, de fontos különbség: korábban 2026. Augusztus 2-re volt tervezve egységesen minden magas kockázatú rendszerre — a digital omnibus ezt két lépésre bontotta szét (lásd alább).
Új 2027. augusztus 2. — AI "sandbox-ok" (szabályozott tesztkörnyezetek, ahol cégek biztonságosan kipróbálhatják új magas kockázatú rendszereiket a hatóságok felügyelete mellett, mielőtt élesbe mennének) létrehozásának határideje.
Változott 2028. augusztus 2. — a teljes, maradéktalan alkalmazás — ez alatt most már kifejezetten a már meglévő termékekbe/rendszerekbe beépített (nem önálló) magas kockázatú AI-komponensek határidejét értjük — ez a dátum változatlan maradt, de a jelentése pontosodott: külön kategóriává vált az önálló (2027. december) és a beépített (2028. augusztus) magas kockázatú rendszerek határideje.
Miért ilyen hosszú, többéves a bevezetés, és miért tolódott még tovább a 2026 májusi megállapodással? Emlékeztető a 18. lecke záró gondolatára: az AI-infrastruktúra (adatközpontok, rendszerek) évekig tartó fejlesztési időt igényel — ugyanez igaz a szabályozási megfelelésre is: a cégeknek idő kell, hogy átalakítsák a rendszereiket, dokumentációjukat, folyamataikat. A 2026 májusi "digital omnibus" megállapodás konkrét oka az volt, hogy a magas kockázatú rendszerekhez szükséges részletes technikai szabványok és útmutatók még nem voltak teljesen készen — ez egy fontos általános tanulság: egy ilyen méretű, új technológiát szabályozó jogszabály bevezetése során a határidők gyakran változnak, mert a jogalkotók is tanulják, mennyi idő kell a gyakorlati megvalósításhoz — ezért a "100%-os naprakészség" egy jogi témánál mindig időponthoz kötött állapotot jelent, nem végleges tényt.
Rész 3 — A kockázati kategóriák: nem minden AI-rendszert szabályoznak egyformán
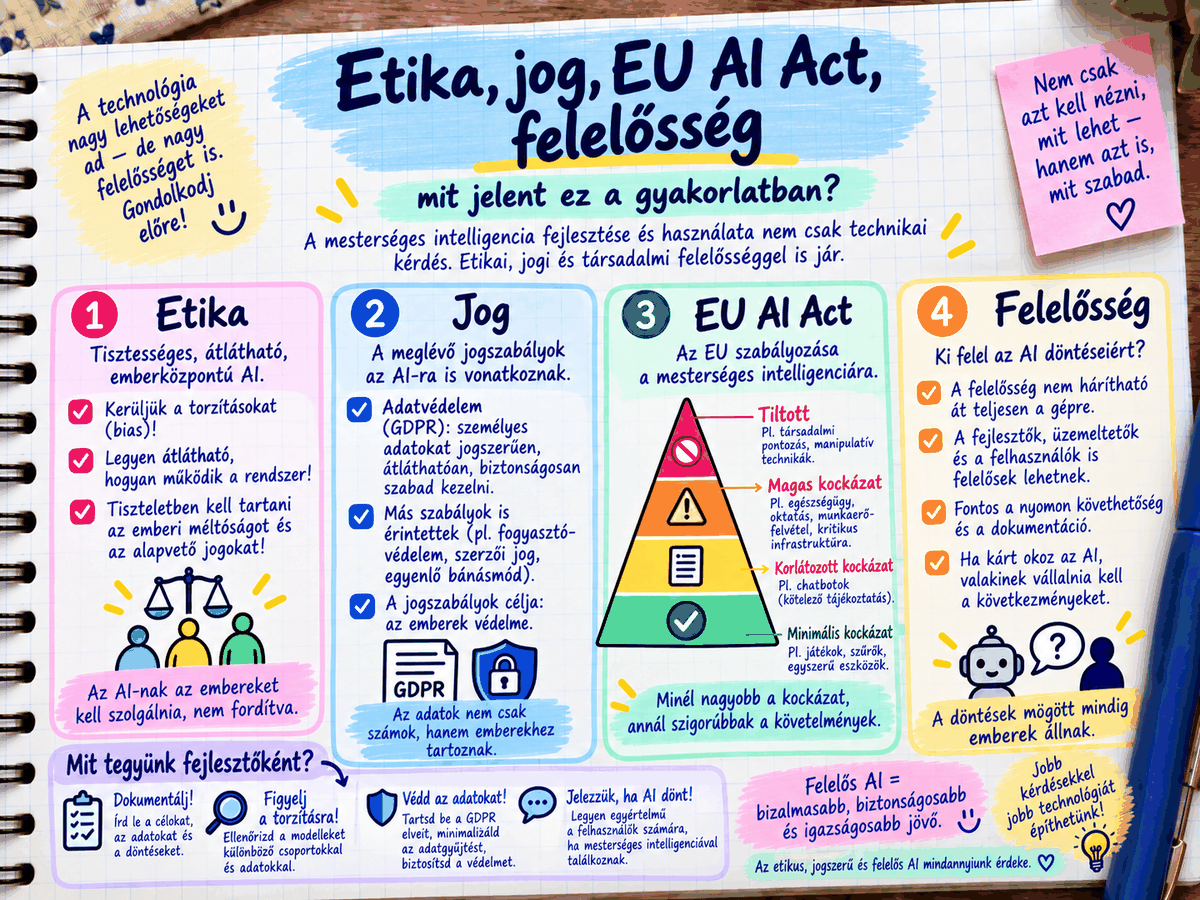
Az EU AI Act négy kockázati szintre osztja az AI-rendszereket — ez egy nagyon fontos tervezési elv, amit érdemes megértened. Ezt a négyes besorolást a digital omnibus nem változtatta meg, csak az alkalmazási határidőket (rész 2):
1. Tiltott gyakorlatok (elfogadhatatlan kockázat) — ezek egyáltalán nem használhatók az EU-ban: pl. "társadalmi pontozás" (social scoring — állampolgárok viselkedés alapján történő rangsorolása), az emberek sérülékenységének kihasználása manipulációra (emlékeztető a 12b lecke rész 6-ra!), célzott, válogatás nélküli arckép-gyűjtés internetről, érzékeny biometrikus kategorizálás, vagy bűnözési kockázat profilalkotás alapján történő megjóslása.
2. Magas kockázatú rendszerek — engedélyezettek, de szigorú követelményekkel (dokumentáció, emberi felügyelet, pontossági követelmények — emlékeztető a 24. lecke Precision/Recall/F1 mérőszámaira, ezek itt jogi követelménnyé válhatnak!): pl. Biometrikus azonosítás, kritikus infrastruktúra, oktatás/szakképzés, munkaerő- felvétel, alapvető szolgáltatásokhoz (pl. Hitelbírálat — emlékeztető a 14b lecke döntési fa példájára!) való hozzáférés, bűnüldözés, határellenőrzés, igazságszolgáltatás. (emlékeztető rész 2-re: ez a kategória most már két határidőre oszlik — önálló rendszer: 2027.12., beépített: 2028.08.)
3. Korlátozott kockázat (átláthatósági kötelezettség) — az AI-val való interakciót vagy mesterségesen generált tartalmat jelezni kell a felhasználó felé (pl. "ezzel a chatbottal beszélgetsz, nem emberrel", vagy egy AI által generált kép megjelölése) — ez a legvalószínűbb kategória, amivel egy kisvállalkozás találkozik, ha pl. chatbotot tesz a weboldalára.
4. Minimális kockázat — a legtöbb AI-alkalmazás ide tartozik (pl. spam-szűrők — a 21. lecke projektje!, játékokban használt AI, egyszerű ajánlórendszerek) — ezekre nincs külön, szigorú jogi követelmény, de az általános elvek (átláthatóság, felelősség) természetesen itt is érvényesek.
Hogyan dönthetem el, a saját projektem melyik kategóriába esik? A leggyakorlatibb kérdés, amit feltehetsz: "milyen súlyos következménnyel járna, ha a rendszerem tévedne?" — emlékeztető a 24. lecke Precision/Recall példájára (spam-szűrő vs. orvosi diagnózis): egy spam-szűrő hibája kellemetlen, de nem veszélyes — egy munkaerő-felvételi AI hibája (pl. hátrányosan megkülönböztetne bizonyos jelentkezőket) sokkal súlyosabb, alapjogi következménnyel járhat — ez a különbség az, amit a jogszabály a kockázati kategóriákkal próbál megragadni.
Rész 4 — Büntetések: mennyibe kerülhet a meg nem felelés? (a digital omnibus a határidőket módosította, a büntetési tételeket nem)
- Tiltott gyakorlatok megsértése: akár 35 millió euró, vagy a vállalat globális éves árbevételének 7%-A (A magasabb összeg számít) — ez a legszigorúbb büntetési kategória.
- Magas kockázatú rendszerek meg nem felelése: akár 15 millió euró, vagy az éves árbevétel 3%-A.
- Hatóságoknak adott hamis/hiányos információ: akár 7.5 Millió euró, vagy az éves árbevétel 1%-A.
Ez óriási összegeknek hangzik — egy kisvállalkozást is ilyen mértékben fenyeget? A jogszabály kifejezetten tartalmaz "arányos büntetési korlátokat" kisvállalkozások és startupok számára (vagyis a büntetés mértéke arányosítva van a vállalat méretéhez) — de a pontos részletszabályok értelmezése (mi számít pontosan "arányosnak") kérdés, amit érdemes szakjogásztól megkérdezni, ha valóban érintett tevékenységbe kezdenél. A gyakorlati tanulság: a legtöbb kisvállalkozási AI-használat (chatbot, ajánlórendszer, egyszerű elemzés) a minimális/korlátozott kockázati kategóriába esik, ahol a követelmények sokkal enyhébbek.
Rész 5 — Mit kell tenned te, gyakorlatban? — egy gyakorlati ellenőrzőlista
Ha a jövőben AI-funkciót teszel egy weboldalra vagy szolgáltatásba, ezeket érdemes végiggondolnod (nem jogi tanácsadásként, hanem gyakorlati kiindulópontként):
1. Átláthatóság: ha a látogató egy AI-val (pl. Chatbottal) beszélget, ez világosan jelezve van-e számára?
2. Adatvédelem (GDPR): milyen személyes adatot gyűjt/használ a rendszer, és van-e erre megfelelő jogalap/hozzájárulás?
3. Kockázati besorolás: a rendszered döntése okozhat-e súlyos, visszafordíthatatlan kárt (pl. pénzügyi, egészségügyi, jogi területen)? Ha igen, magasabb kockázati kategóriába eshet.
4. Emberi felügyelet: van-e lehetőség arra, hogy egy ember áttekintse/felülbírálja a rendszer döntését, ha az ügyfél vitatja?
5. Dokumentáció: fel van-e jegyezve, milyen adaton, milyen módszerrel tanítottad a rendszert (emlékeztető a 25. lecke verziókezelési elveire)?
AI-műveltség (AI literacy) — emlékeztető a rész 2 idővonalára: ez a kötelezettség már 2025 februárja óta érvényben van, és azt írja elő, hogy az AI-rendszereket üzemeltető/használó szervezeteknek biztosítaniuk kell, hogy a személyzetük (és bizonyos esetekben a felhasználók) megfelelő szintű "AI-műveltséggel" rendelkezzenek — ez a te jelenlegi tanulási folyamatod (ez a teljes leckesorozat!) pontosan ebbe az irányba mutat, tehát már most, tudatosan építed fel ezt a megfelelést.
Rész 6 — Felelősség: ki felel, ha egy AI-rendszer hibázik?
Ez a kérdés (a jogszabályok mellett) egy mélyebb, etikai/ filozófiai kérdést is felvet, amit a 16. leckében (valós AI-rendszerek) már érintettünk (a hajók/önvezető autók felelősségi kérdéseinél).
A jelenlegi jogi felfogás szerint (leegyszerűsítve, nem jogi tanácsként): az AI-rendszer maga nem "jogi személy" — nem perelhető, nem felelősségre vonható önmagában. A felelősség az embereket/szervezeteket terheli, akik:
- Fejlesztik a rendszert (a "modell fejlesztője")
- Üzemeltetik/használják a rendszert (a "szolgáltató" vagy "alkalmazó" — pl. te, ha a saját weboldaladba építed be)
Ha egy kész AI-API-t (pl. OpenAI vagy Anthropic API) használsz egy saját vagy megrendelői projektben, és a rendszer 'rossz' választ ad, ki a felelős? Ez egy bonyolult, gyakorlatban még sok országban nem teljesen kitisztult kérdés — általános elvként: a modellt fejlesztő cég (pl. Anthropic) felel a modell alapvető működéséért és biztonságáért (emlékeztető a 12b lecke rész 6 biztonsági rétegeire), de te, mint az API-t használó fejlesztő, felelhetsz azért, hogyan építetted be a rendszert (pl. van-e megfelelő emberi ellenőrzés, megfelelően tájékoztattad-e az ügyfelet a korlátokról — emlékeztető a 17. lecke hátrányok/korlátok listájára). Ezért a gyakorlati tanulság: mindig dokumentáld, milyen AI-t használsz, milyen célra, és tájékoztasd az ügyfelet a rendszer korlátairól — ez nem csak jogi védelem, hanem szakmai, etikus munkavégzés is.
Összefoglaló táblázat
| Terület | Miről szól? | Kapcsolódó lecke |
|---|---|---|
| GDPR | Személyes adatok kezelése | 15., 22. lecke (adatok) |
| EU AI Act (tiltott) | Elfogadhatatlan AI-gyakorlatok tilalma | 12b. lecke, 6. rész |
| EU AI Act (magas kockázat) | Szigorú követelmények (dokumentáció, pontosság, emberi felügyelet) | 24. lecke (mérőszámok), 25. lecke (MLOps) |
| Átláthatóság | AI-interakció jelzése a felhasználónak | 26. lecke (prompt-etika) |
| Felelősség | Fejlesztő vs. alkalmazó felelőssége | 16. lecke (valós rendszerek) |
1. Gondold végig: a 21. lecke spam-szűrő projekted, és a 15. lecke weboldal-látogatottság projekted — a rész 3 négy kategóriája közül melyikbe esnének, ha éles használatba állítanád őket (25. lecke)? Indokold meg a választásod.
2. Nézz utána (webes keresés): milyen AI-vonatkozású szabályozás érvényes magyarországon, az EU AI Act-en túl/azon belül (pl. van-e magyar hatóság, ami az AI Act betartatásáért felel)?
3. Új gyakorlat: írj egy rövid (5-6 mondatos) "AI használati tájékoztatót" (amilyet egy weboldal adatvédelmi tájékoztatója mellé illesztenél), ha egy chatbotot tennél egy weboldalra — térj ki: (1) hogy AI-val beszélget a látogató, (2) milyen adatot használ a rendszer, (3) mi a korlátja (emlékeztető a 17. lecke hátrányok listájára).
4. Új gyakorlat: most, hogy láttad, hogy egy ilyen jogszabály idővonala menet közben is változhat — nézz utána (webes keresés), van-e még újabb módosítás az EU AI Act körül azóta, hogy ez a lecke íródott (2026 szeptembere)? Ez a gyakorlat maga tanítja meg a legfontosabb leckét: jogi/szabályozási témáknál soha ne tekints egy dátumot "véglegesnek" — mindig ellenőrizd az aktuális állapotot, mielőtt valós döntést hoznál rá építve.
Ez a lecke elsősorban szöveges, áttekintő tartalom. Nincs benne futtatható kód, mert a jogi és etikai témák fogalmi és gyakorlati területet jelentenek.
Frissítve: 2026 szeptemberében, a tananyagban megjelölt 2026.05.07-i EU Tanács/Parlament „Digital omnibus” megállapodás figyelembevételével.
Ez a lecke nem jogi tanácsadás. Valós üzleti döntéshez konzultálj szakjogásszal, mert a jogszabályi környezet változhat.